 이 유미
10월 20일 Oracle의 분기별 정기 패치(CPU)가 나온 바로 다음 날, CVSS 9.1짜리 긴급 보안 경보가 추가로 떴습니다.
보통은 정기 패치만 최신 버전으로 올려두면 한숨 돌리기 마련인데, 이번 긴급 경보는 10월 정기 패치를 이미 먹인 최신 빌드까지 영향권에 들어갑니다.
외부 API 통신이나 결제 모듈을 연동해 둔 Java 기반 서비스를 운영하고 있다면 이번 이슈는 그냥 넘어가시면 안 됩니다.
어떤 내용인지 핵심만 짚어보고 실무에서 어떻게 체크해야 하는지 정리했습니다.
1. 10월 정기 CPU (2026-10-20) 핵심 요약
Java SE 영역에서 총 55건의 취약점이 패치되었습니다.
최고 CVSS 점수는 7.5점이지만, 55건 중 49건이 별도 인증 없이 네트워크를 통해 원격 악용될 수 있는 취약점입니다.
-
영향을 받는 버전: Java SE 27, 26.0.2, 25.0.4.1, 21.0.12.1, 17.0.20.1, 11.0.32.1, 8u503 (-perf 포함)
-
정기 패치 배포 버전: 8u511(-perf), 11.0.33, 17.0.21, 21.0.13, 25.0.5, 27.0.1
서버 운영 관점에서 눈여겨볼 항목
| CVE | 컴포넌트 | CVSS | 설명 |
| CVE-2026-101516 | Libraries | 6.5 | 외부 입력값을 내부 API로 전달하는 웹 서비스 환경에서 악용될 수 있습니다. 일부 데이터 무단 조회나 변조가 가능하므로 서버 운영 환경에서 가장 유의해야 할 항목입니다. |
| CVE-2026-101737 | Compiler | 5.9 | Java SE 26.0.2 대상 취약점으로, 악용 시 서비스 다운이나 프로세스의 반복적인 비정상 종료를 유발할 수 있습니다. |
| CVE-2026-43660 | JavaFX | 7.5 | WebKitGTK 관련 취약점이나 사용자 개입이 필요한 건으로, 백엔드 서버 단독 구동 환경에서는 영향도가 비교적 낮습니다. |
| CVE-2026-91484 | Java plugin | 7.5 | 정기 CPU 주요 수정 항목 |
| CVE-2026-91415 | 2D | 7.0 | 정기 CPU 주요 수정 항목 |
2. 10월 정기 패치 적용 서버도 위험한 이유: 긴급 경보 CVE-2026-91403
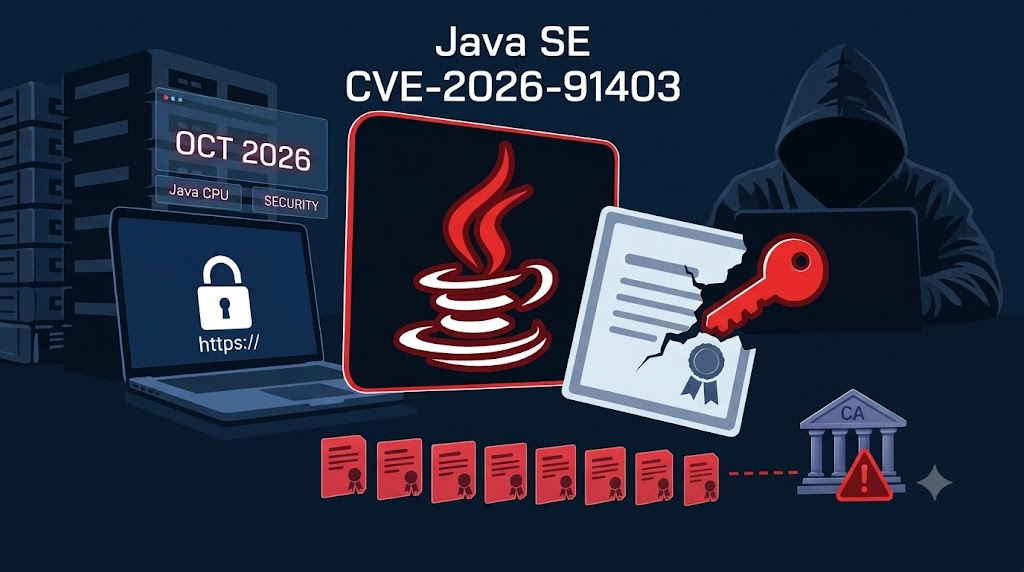
정기 패치가 나온 다음 날(10월 21일) 별도로 발표된 취약점입니다. TLS/SSL 통신을 맡는 JSSE 컴포넌트 이슈이며 위험도는 CVSS 9.1입니다.
원인과 동작 방식
공인 인증기관(CA)인 eMudhra의 중간 인증서(Intermediate CA) 8개에 대한 개인 키가 유출되는 사고가 발생했습니다.
일반적인 웹 브라우저나 OS는 ‘인증서 투명성(Certificate Transparency)’ 정책을 강제하고 있어 차단이 되지만, Java는 OS나 브라우저의 루트 인증서 목록을 쓰지 않고 자체 파일(lib/security/cacerts)을 참조합니다.
즉, Java가 자체적으로 이 중간 인증서를 불신 처리하지 않는 이상, 유출된 키로 위조된 악성 서버에 연결되더라도 정상적인 보안 통신으로 인식하게 됩니다.
-
영향 대상: Oracle Java SE, GraalVM for JDK, GraalVM EE 전반
-
영향 버전: 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5, 27.0.1 (10월 정기 패치 버전 전체 포함)
-
가장 위험한 환경: Java 서버가 외부와 아웃바운드 TLS 통신을 하는 환경(PG 결제 연동, 공공/외부 API 호출, 크롤러, MSA 외부 통신 등)
현재 공개된 PoC나 공격 지표(IOC)는 아직 보고되지 않았습니다.
다만 보안 경보(Security Alert) 패치는 Premier/Extended Support 대상 버전에만 집중 제공되므로, 구버전을 계속 돌리고 있는 서버라면 더더욱 점검이 필요합니다.
3. 서버에서 바로 해볼 수 있는 점검 절차
1) Java 버전 확인
현재 운영 중인 Java 런타임 버전을 확인합니다.
# java -version
2) cacerts 내 유출된 eMudhra 인증서 존재 여부 체크
서버의 Java 기본 신뢰 저장소(cacerts)에 문제의 eMudhra 체인이 그대로 남아있는지 확인합니다.
기본 cacerts 경로 확인 및 검색 (keystore 기본 비밀번호: changeit)

# keytool -list -cacerts | grep -i emudhra
3) 아웃바운드 연결 테스트
Java 프로세스나 간단한 연결 테스트 코드를 통해 유출된 중간 CA를 신뢰하고 있는지 직접 찔러보는 방법도 있습니다.
curl 같은 OS 명령어가 아니라, Java 클라이언트를 통해 요청을 보내야 정확합니다.
에러(SSLHandshakeException 등) 없이 정상 접속된다면 유출된 인증서를 신뢰하고 있는 취약 상태입니다.
이번에 유출된 eMudhra 중간 인증서로 서명된 테스트용 웹사이트

https://dv-g3b-emudhra.we-have-a-problem.com
4. 운영 환경 대응 및 유의점
-
Oracle JDK 정식 업데이트 : Oracle 다운로드 페이지에 21.0.13.0.2, 17.0.21.0.2, 11.0.33.0.2, 8u511(b32) 등 eMudhra 인증서 불신 조치가 반영된 빌드가 올라와 있습니다.
릴리스 노트를 대조해 보고 해당 빌드로 교체를 권장합니다. -
OpenJDK 배포판(Temurin, Corretto 등) 확인 : 현재 배포처별로 CVE-2026-91403 완화 바이너리 배포 일정이 조금씩 다릅니다.
사용하는 패키지 매니저(yum/dnf/apt)의 릴리스 내역을 주시해야 합니다. -
Java 26 운영 서버 주의 : 26.0.2는 2026년 9월부로 일반 지원이 종료되었습니다.
해당 라인 안에서는 별도 패치가 나오지 않을 가능성이 높으므로, 호환성을 확인한 뒤 지원 중인 LTS 라인(21이나 25 등)으로 옮겨 타야 합니다. -
Java 21 라이선스 점검 : Java 21을 상업적 용도로 사용하는 경우, 2026년 10월을 기점으로 유료 라이선스 전환 이슈가 있습니다.
사내 정책에 따라 Temurin이나 Corretto 같은 OpenJDK 배포판으로 전환하는 작업도 함께 검토해 두는 것이 좋습니다.
다음 월간 보안 업데이트(CSPU)는 11월 17일과 12월 15일에 예정되어 있으며, 다음 분기 정기 패치(CPU)는 2027년 1월 19일입니다.
외부 API 통신이 잦은 Java 백엔드 서버를 관리하고 계신다면, 정기 패치 적용 여부와 상관없이 사내 서버의 cacerts 파일부터 먼저 확인해 보시기 바랍니다.
해당 글은 AI를 활용하여 자료 조사를 하였습니다.