 완성 김
[목차]
-
서론: 엔터프라이즈 인프라의 무결성 사수와 보안 거버넌스
-
식별과 탐지: 계정 인증 체계 및 로그인 이력 정밀 진단 (
w,last,lastb) -
런타임 통제: 시스템 자원 프로파일링 및 네트워크 포트 노출 최소화 (
top,ss) -
감사 로그 딥다이브: 보안 로그(
/var/log/secure) 기반의 위협 인텔리전스 분석 -
영속성(Persistence) 차단: 백도어, 스케줄러, 임시 디렉터리 무결성 검증
-
인시던트 대응 프레임워크: 침해 사고 발생 시 휘발성 데이터 보존 및 격리 전략
-
결론: 인프라 엔지니어에 보안과 모니터링
1. 서론: 엔터프라이즈 인프라의 무결성 사수와 보안 거버넌스
-
시스템의 고가용성과 성능 최적화는 엔지니어링의 기본이지만, 그 모든 노력은 철저한 보안 무결성 위에서만 비로소 가치를 지닌다. 아무리 정교하게 구축된 웹 아키텍처와 스토리지 풀이라 할지라도, 단 한 틈의 취약한 인증 고리나 방치된 백도어로 인해 시스템이 장악된다면 모든 아키텍처는 무용지물이 된다.
최근의 시스템 환경은 지능화된 자동화 봇(Bot)과 무차별 대입 공격에 24시간 노출되어 있다. 본 포스팅에서는 제가 직접 구축하고 운영 중인 리눅스 서버 환경을 바탕으로, 실무 레벨의 서버 해킹 징후 탐지부터 침해 사고 발생 시의 즉각적인 대응 로직까지 전 과정을 상세히 공유한다. 실시간 접속 이력 분석, 런타임 자원 프로파일링, 시스템 보안 로그 해석, 그리고 휘발성 데이터 보존을 최우선으로 하는 인시던트 대응 전략을 통해 견고한 보안 방어선을 구축해 보자.
2. 식별과 탐지: 계정 인증 체계 및 로그인 이력 정밀 진단 (w, last, lastb)
-
보이지 않는 침입자 색출: 실시간 세션과 로그인 라이프사이클 분석 서버 해킹의 첫 번째 관문은 언제나 비정상적인 접근 시도에서 시작된다. 따라서 현재의 접속 상태와 과거의 인증 성공/실패 이력을 다각도로 교차 검증하는 것이 탐지의 핵심이다.
-
실시간 접속자 세션 정밀 진단 (
w)-
w명령어를 통해 현재 시스템에 활성화된 세션의 사용자(USER), 소스 IP(FROM), 터미널 종류, 그리고 실행 중인 프로세스(WHAT)를 실시간으로 모니터링한다. -
예컨대
root계정이 관리자 공인 IP 외의 알 수 없는 외부 주소에서 접속해 있거나, 출처가 불분명한 명령어를 수행 중인 경우 즉각적인 침해 징후로 판단하고 강제 종료(Kill) 절차에 착수해야 한다.
-
-
성공한 로그인 이력 트래킹 (
last)-
시스템 부팅 이후의 정상적인 로그인 성공 히스토리를 대조하여 업무 패턴(예: 평일 오전 8시~오후 5시)과의 일치 여부를 검증한다.
-
관리자가 부재중인 심야 시간대(예: 새벽 3시)나 비정상적인 IP에서 루트 권한으로 세션이 열린 기록이 단 한 건이라도 발견된다면, 즉각적인 네트워크 격리 조치에 돌입해야 한다.
-
-
무차별 대입 공격(Brute-force Attack)의 흔적 (
lastb)-
외부로 개방된 SSH 포트(22번)는 전 세계 해킹 봇들의 상시 표적이다.
lastb는 로그인 실패 로그를 기록하며, 특정 해외 IP가 기계적 스크립트를 통해 초당 수십 번씩 루트 계정을 타격하는 징후를 보여준다. -
ssh:notty패턴과 밀집된 타임스탬프는 전형적인 사전 파일 대입 공격을 의미한다. 견고한 복잡성 정책의 비밀번호 체계가 방어벽 역할을 수행했음을 입증하는 지표이기도 하다.
-
3. 런타임 통제: 시스템 자원 프로파일링 및 네트워크 포트 노출 최소화 (top, ss)
-
[런타임 감사] 은닉된 채굴기 색출과 불필요한 네트워크 서비스 통제 서버 탈취에 성공한 공격자는 재접속을 위한 백도어 설치와 함께 CPU 자원을 탈취하는 암호화폐 채굴기(Cryptominer)를 구동하는 경향이 높다. 이를 식별하기 위한 리소스 프로파일링이 필수적이다.
-
실시간 자원 사용률 및 부하 분산 분석 (
top)-
시스템 Load Average 지표와 CPU 유휴 상태(
id, Idle)를 진단한다. CPU 점유율이 99% 이상 유휴 상태를 유지하고 있다면 리소스 침해 없는 쾌적한 상태이다. -
만약 최상단 프로세스 목록에 정체불명의 데몬이 CPU를 과도하게 점유하고 있다면 즉각적인 프로세스 격리가 필요하다.
-
-
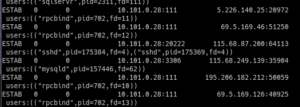
네트워크 포트 및 소켓 상태 가시화 (
ss -antp)-
현재 활성화된 네트워크 연결과 리스닝 중인 포트를 점검한다. 내부망 파일 공유용인
rpcbind(111번 포트) 등이 외부 IP와 세션을 맺고 있는 경우, 정보 유출이나 DDoS 반사 공격의 악용 포인트가 된다. -
방화벽(iptables) 정책을 통해 불필요한 외부 포트 접근을 원천 차단하는 Attack Surface Reduction(공격 표면 축소)을 수행한다.
-
4. 감사 로그 딥다이브: 보안 로그(/var/log/secure) 기반의 인텔리전스 분석
-
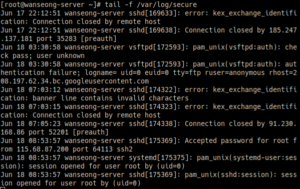
[로그 포렌식] 생생한 방어 현장 기록: SSH 정찰부터 FTP 익명 접속 차단까지 요약된 명령어 결과만으로는 파악하기 힘든 정교한 공격 패턴은 시스템 보안 로그(
/var/log/secure또는/var/log/auth.log)의 실시간 모니터링(tail -f)을 통해 포착할 수 있다.
-
SSH 사전 정찰(Pre-auth Scanning) 탐지
-
kex_exchange_identification에러나banner line contains invalid characters로그는 공격자가 본격적인 크래킹 전 SSH 버전 스캔 및 취약점 프로빙을 수행했음을 보여주는 결정적 증거다.
-
-
취약한 서비스 프로토콜(FTP) 익명(Anonymous) 인증 방어
-
SSH 외에도
vsftpd등 파일 전송 서비스의 익명 계정 접근 시도가 실패(authentication failure)한 로그를 통해, 시스템의 기본 보안 설정이 외부 위협을 안전하게 방어해 냈음을 교차 검증한다.
-
-
권한 상승 세션 오픈 검증
-
정상적인 관리자 인증(
Accepted password for root) 직후session opened이벤트가 정확히 인가된 IP와 일치하는지 확인하여 인증 무결성을 확정한다.
-
5. 영속성(Persistence) 차단: 백도어, 스케줄러, 임시 디렉터리 무결성 검증
-
[시스템 무결성] 숨겨진 백도어와 좀비 프로세스 생성 경로 원천 봉쇄 공격자가 시스템 장악 후 재접속 통로를 확보하기 위해 조작하는 주요 영역들을 체계적으로 점검해야 한다.
-
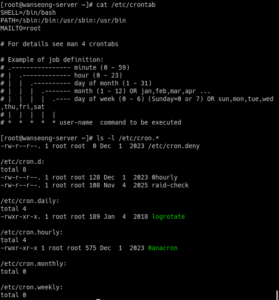
사용자 및 시스템 스케줄러 점검 (
crontab -l,/etc/crontab)-
루트 계정 및 시스템 전역의 cron 스케줄러를 검사하여 백그라운드에서 악성 스크립트를 주기적으로 실행하려는 영속성 메커니즘이 등록되어 있는지 확인한다.
-
-
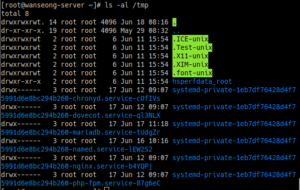
임시 디렉터리 숨김 파일 포렌식 (
ls -al /tmp)-
/tmp경로 내부에 위장된 숨김 파일이나 비정상적인 실행 파일이 존재하는지 검사한다. 최신 리눅스의PrivateTmp보안 네임스페이스 환경과 정상적인 소켓 디렉터리(.X11-unix등)와의 정합성을 대조한다.
-
6. 인시던트 대응 프레임워크: 침해 사고 발생 시 휘발성 데이터 보존 및 격리 전략
-
[위협 대응] 골든타임의 원칙: 무분별한 재부팅 금지와 네트워크 긴급 차단 만약 점검 과정에서 서버가 이미 탈취되었거나 악성 프로세스가 식별되었다면, 당황하지 않고 정립된 인시던트 대응(Incident Response) 프로토콜을 실행해야 한다.
-
네트워크 긴급 격리 (가장 중요)
-
공격자의 원격 조종 및 내부망 전파를 차단하기 위해 물리 랜선 분리 또는 방화벽 정책을 통한 외부 통신 전면 차단(Drop)을 수행한다.
-
절대 주의: 서버를 강제로 재부팅하거나 전원을 차단하면 안 된다. RAM(메모리) 상에 존재하는 휘발성 침해 증거가 모두 소실되어 사후 포렌식 분석이 불가능해진다.
-
-
악성 프로세스 및 세션 강제 종료
-
top및ps -ef로 식별된 악성 프로세스 및 불순 세션의 PID를 확정하고,kill -9 [PID]명령어로 즉각 격리한다.
-
-
백도어 및 스케줄러 클렌징
-
변조된 크론탭 작업(
crontab -e)을 정리하고,/tmp및/etc/cron.*디렉터리에 은닉된 악성 스크립트를 영구 삭제(rm -rf)한다.
-
-
크리덴셜 및 포트 시큐리티 하드닝
-
모든 핵심 계정의 비밀번호를 고난도 복잡성 조합으로 즉각 변경하고,
lastb분석 기반 공격 소스 IP 영구 차단 및 불필요한 리스닝 포트(예:rpcbind)를 철저히 닫아 재발 방지 체계를 확립한다.
-
7. 결론: 인프라 엔지니어에게 보안과 모니터링이란?
-
서비스의 생명력을 지키는 최종 방어선: 철저한 모니터링과 대응 인프라 설계와 구축이 서비스의 뼈대를 만드는 과정이라면, 보안 모니터링과 인시던트 대응은 그 생명력을 지키는 최종 방어선이다. 이번 실습과 점검 과정을 통해 단순히 서버를 구동하는 단계를 넘어, 실무에서 마주할 수 있는 위협 징후를 조기에 포착하고 체계적으로 대응할 수 있는 엔지니어링 역량을 확보했다.
-
실시간 가시성 확보:
w,last,lastb로 인증 및 접속 이력의 무결성을 상시 감시한다. -
런타임 프로파일링:
top과ss명령어로 자원 병목과 비정상 네트워크 포트를 통제한다. -
로그 기반 인텔리전스:
/var/log/secure를 통해 외부 정찰과 공격 벡터를 정밀 분석한다. -
신속한 인시던트 대응: 재부팅 없는 휘발성 데이터 보존 및 네트워크 격리 프로토콜을 체득한다.
견고한 아키텍처는 결코 우연히 만들어지지 않는다. 철저한 모니터링과 능동적인 보안 통제가 결합될 때 비로소 엔터프라이즈 수준의 무결한 인프라가 완성된다.
이 글은 AI를 참고하여 작성되었습니다.