 김두현
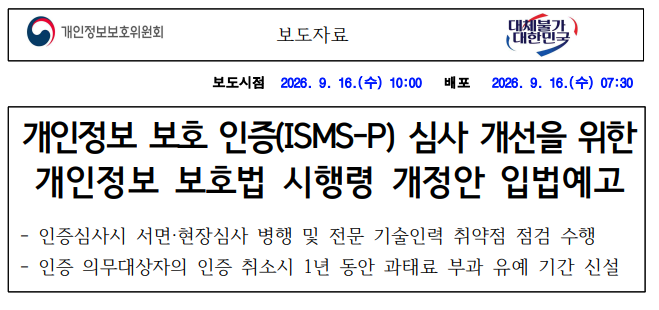
안녕하세요. 이전 포스팅글에 내년(27년) ISMS 심사 제도 관련 변경사항을 포스팅 한적이 있는데
26년 9월에 관련 내용으로 입법 예고 내용이 있어서 간단히 정리했습니다.
1. 개정안 입법 예고 주요 내용
-
서면 위주 심사 탈피 및 ‘현장실증형’ 심사 본격화
-
그동안은 특정 시점의 문서나 캡처 화면 위주로 확인하는 방식이 많았지만, 앞으로는 심사원이 현장에서 시스템 가동 상태와
실제 운영 실태를 직접 시연하고 검증하는 현장실증형 방식이 명확히 규정되었습니다.
-
-
전문 기술인력의 취약점 점검 참여 의무화
-
형식적인 기술 진단을 걸러내기 위해, 「정보보호산업진흥법 시행규칙」에 따른 중급 이상 자격 기준을 갖춘 전문 기술인력이
최초 심사는 물론 매년 돌아오는 사후 심사 과정에도 직접 참여해 기술적 취약점 진단을 수행하도록 기준이 구체화되었습니다.
-
-
인증 취소 시 제재 합리화 (과태료 부과 유예 신설)
-
만약 의무 대상 기업이 인증 취소 처분을 받더라도, 재발 방지 대책을 수립하고 새로운 인증을 다시 취득할 수 있도록
1년 동안 인증 취득 의무 위반에 따른 과태료 부과를 유예하는 조항이 신설됩니다 (단, 거짓·부정 취득 제외).
-
2. 실무자로서 챙겨야 할 점
이번 개정안은 10월 말까지 입법예고 및 의견 수렴 절차를 거쳐 최종 확정될 예정입니다.
앞으로는 점검 인력이 직접 현장에서 취약점 점검도 진행할수 있다고 하니,
취약점 점검 대상의 알려진 취약점에 대해서는 꼼꼼히 조치를 취해야 할것으로 보입니다.
※ 참고 자료